
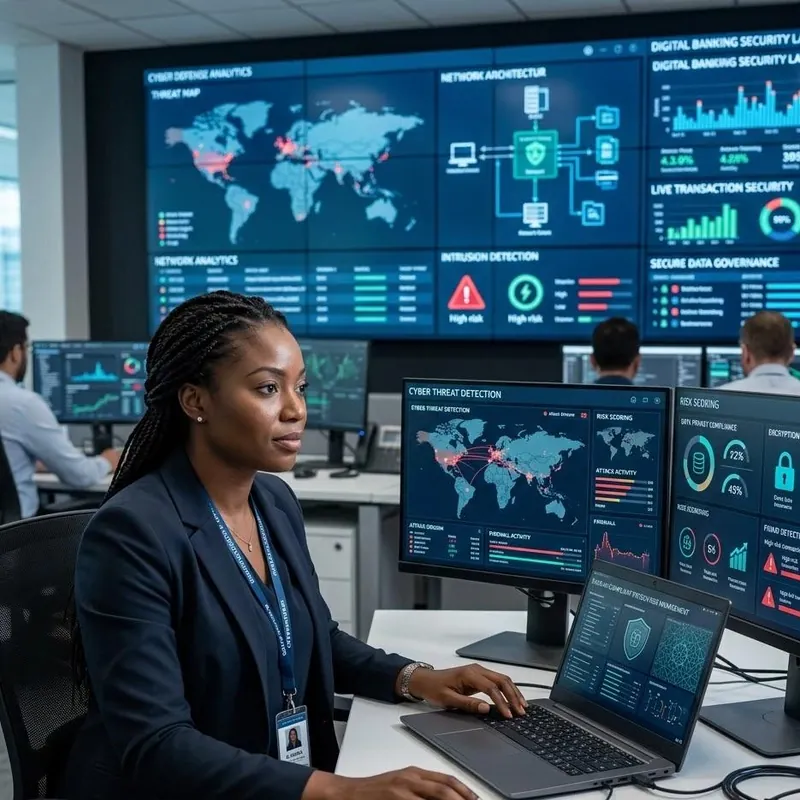
Ce programme intensif vous amène des fondamentaux de la cybersécurité à un niveau opérationnel prêt pour l’emploi dans des postes de sécurité défensive de niveau débutant.
Chaque phase s’appuie sur la précédente et combine connaissances théoriques, laboratoires pratiques, scénarios réels et outils professionnels. Chaque module se conclut par un projet concret qui vient enrichir votre portfolio.
Ce que vous apprendrez :
- Comprendre le fonctionnement réel des systèmes et des réseaux
- Identifier les menaces, vulnérabilités et schémas d’attaque
- Utiliser des outils de sécurité standards (SIEM, IDS/IPS, scanners)
- Répondre aux incidents et enquêter sur des violations de sécurité
- Construire un portfolio professionnel de projets réalisés
Programme en 5 phases (24 semaines) :
- Phase 1 : Fondamentaux (semaines 1 à 4). Systèmes Windows et Linux, triade CIA, paysage des menaces, réseaux (OSI, TCP/IP, DNS, HTTPS). Projet : scan réseau avec Nmap et analyse de trafic avec Wireshark.
- Phase 2 : Cœur de la sécurité (semaines 5 à 8). Malware, ingénierie sociale, scan de vulnérabilités et CVE, contrôle d’accès, gestion des risques et cryptographie. Projet : mini audit de risque d’une startup fictive.
- Phase 3 : Opérations défensives (semaines 9 à 12). Pare-feu, IDS/IPS, segmentation et Zero Trust, analyse de logs, SIEM, réponse aux incidents et forensique. Projet : investigation complète d’un incident simulé.
- Phase 4 : Opérations SOC (semaines 13 à 16). Analyse avancée des logs, détection d’anomalies et d’IOCs, création de playbooks. Projet : playbook de réponse au phishing et aux malwares.
- Phase 5 : Gestion des vulnérabilités et projet final (semaines 17 à 24). Durcissement des systèmes, threat hunting, défis CTF. Projet final : analyse d’une intrusion simulée avec rapport technique et plan de remédiation.
Outils utilisés : VirtualBox, Kali Linux, Wireshark, Nmap, Splunk Free, TryHackMe et outils open source.
Certifications visées : préparation à CompTIA Security+ et ISC2 Certified in Cybersecurity (CC).
Débouchés professionnels :
- Analyste SOC
- Analyste Sécurité Junior
- Responsable Sécurité IT
- Analyste Blue Team
La formation dure six mois. Un rythme plus rapide est envisageable pour les profils déjà à l’aise en informatique et en réseaux. Le paiement est possible en espèces ou par virement bancaire. Une facture est envoyée automatiquement après l’inscription.
Avis
Il n’y a pas encore d’avis.